Intégration d'Amazon Web Services (AWS)
Cette rubrique décrit les étapes à suivre pour intégrer Identity Security Posture Management (ISPM) à votre organization Amazon Web Services (AWS).
Pour suivre les étapes, vous devez créer un rôle en lecture seule en utilisant une pile de formations cloud pour les comptes de gestion. Vous devez également créer un rôle en lecture seule à l'aide d'un Cloud Formation StackSet pour les comptes des membres. Lorsque vous intégrez AWS à ISPM, il est important d'inclure l'ID externe pour la pile et l'ensemble de pile. Le rôle que vous créez permet à ISPM d'accéder aux éléments suivants :
-
Métadonnées de ressources et configuration
-
Paramètres AWS IAM Identity Center et Directory Service
-
Journaux CloudTrail
Avant de commencer
-
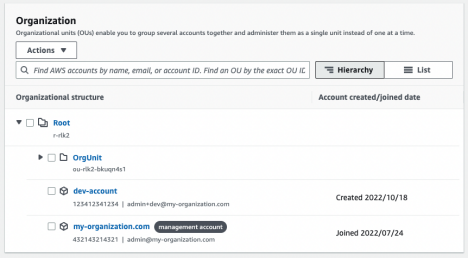
Vous devez avoir accès à votre compte de gestion AWS. Pour vérifier que vous êtes bien connecté(e) au compte de gestion, effectuez les étapes suivantes :
-
Connectez-vous à votre compte AWS.
-
Cliquez sur le nom de votre compte .
-
Sélectionnez Organization.
Si vous faites partie du compte de gestion, vous pouvez afficher la hiérarchie de l'organisation.
-
-
Dans la console Identity Security Posture Management, accédez à .
-
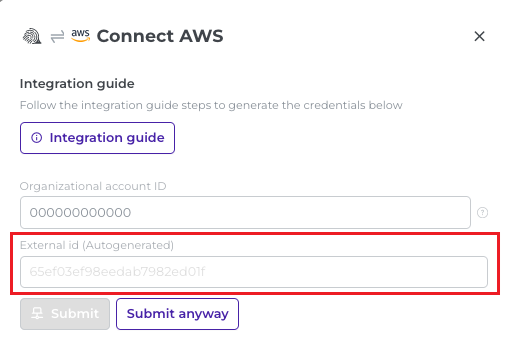
Sélectionnez Amazon Web Services .
-
Copiez l'ID externe fourni par ISPM et stockez-le en toute sécurité.
-
Créer un rôle IAM dans le compte de gestion
-
Accédez à la console AWS de votre compte de gestion et recherchez CloudFormation.
-
Sélectionnez Stacks.
-
Cliquez sur Créer une pile et sélectionnez Avec de nouvelles ressources (Standard) dans le menu déroulant.
-
Dans la section Condition nécessaire - Préparer le modèle, sélectionnez Le modèle est prêt.
-
Dans la section Spécifier le modèle, sélectionnez URL Amazon S3 en tant que source du modèle.
-
Saisissez cette URL :
https://spera-prod-public.s3.us-west-1.amazonaws.com/integrations/aws/spera-prod-cloud-formation-445fb8.json -
Cliquez sur Suivant.
-
Sur la page Spécifier les détails de la pile, saisissez le nom de la pile (par exemple,
OktaISPMstack) et l'ID externe que vous avez copié précédemment depuis la console ISPM. -
Cliquez sur Suivant.
-
Faites défiler jusqu'à la fin de la page Configurer les options de pile, puis cliquez sur Suivant.
-
Examinez les détails de la page.
-
Faites défiler jusqu'à la fin de la page, puis cochez la case J'accepte qu'AWS CloudFormation puisse créer des ressources IAM avec des noms personnalisés.
-
Cliquez sur Soumettre.
-
Retournez à .
-
Vérifiez le statut de votre pile. Vous devrez peut-être attendre qu'AWS exécute la pile. Si l'exécution a réussi, le statut apparaît comme suit : CREATE_COMPLETE.
Créer des rôles IAM dans tous les comptes de membres
-
Accédez à la console AWS et recherchez CloudFormation.
-
Sélectionnez StackSets.
-
Facultatif. Si une notification permettant d'activer l'accès approuvé apparaît, cliquez sur Activer l'accès approuvé.
-
Cliquez sur Créer StackSet.
-
Dans la section Autorisations, sélectionnez Autorisations gérées par le service.
-
Dans la section Spécifier le modèle, sélectionnez URL Amazon S3 en tant que source du modèle.
-
Saisissez cette URL :
https://spera-prod-public.s3.us-west-1.amazonaws.com/integrations/aws/spera-prod-cloud-formation-445fb8.json -
Cliquez sur Suivant.
-
Saisissez les informations suivantes :
-
Le nom de la pile et le nom que vous avez créé lors de la création d'un rôle IAM dans le compte de gestion. Par exemple,
OktaISPMstack. -
L'ID externe que vous avez copié précédemment depuis la console ISPM.
-
-
Cliquez sur Suivant.
-
Dans la section Configuration de l'exécution, sélectionnez Inactif et cliquez sur Suivant.
-
Dans la section Cibles du déploiement, sélectionnez Déployer dans organisation.
-
Accédez à , sélectionnezActivé.
-
Dans la section Indiquer les régions, sélectionnez US East (N. Virginia).
-
Cliquez sur Suivant.
-
Examinez les détails de la page.
-
Faites défiler jusqu'à la fin de la page et cochez la case J'accepte qu'AWS CloudFormation puisse créer des ressources IAM avec des noms personnalisés.
-
Cliquez sur Soumettre. Si l'exécution est réussie, le statut apparaît comme suit : SUCCEEDED.
Ne supprimez pas Stack et StackSet lorsque vous terminez ces étapes. Vous avez besoin des ressources qui ont été générées pour l'intégration.
Partager les paramètres avec ISPM
- Assurez-vous d'être connecté au compte de gestion.
- Cliquez sur le nom de votre organisation pour afficher l'ID du compte.
-
Dans la console Identity Security Posture Management, accédez à .
- Sélectionnez Amazon Web Services .
- Saisissez l'ID du compte.
- Cliquez sur Soumettre.
- Sélectionnez les comptes (Tenants) qu'ISPM doit surveiller.

- Cliquez sur Continuer.