Intégration de Google Workspace
Intégrez Identity Security Posture Management (ISPM) à votre Google Workspace.
- Créer un projet
- Créez un compte de service
- Ajouter des rôles au compte de service
- Créer des clés pour le compte de service
- Activer l'accès à l'API
- Configurer une délégation pour l'ensemble du domaine pour le compte de service
- Ajouter des IP ISPM à votre plage d'IP de confiance
- Partager les paramètres
Avant de commencer
Assurez-vous d'avoir le privilège de super administrateur Google Workspace.
Créer un projet
-
Connectez-vous à Google Cloud Console en tant que super administrateur et cliquez pour ouvrir le Menu de navigation.
-
Accédez à .

-
Cliquez + Créer un projet.
-
Saisissez les informations requises pour le Nom du projet, l'organisationet l'emplacement.
-
Cliquez sur Créer.
Créer un compte de service
-
Ouvrez le Menu de navigation et accédez à .
-
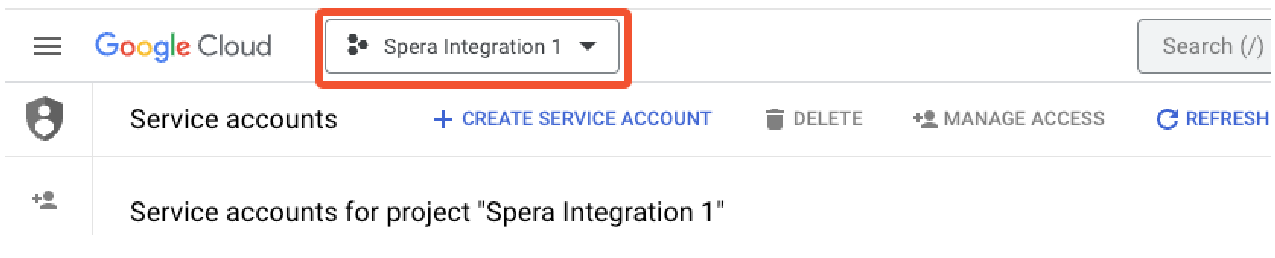
Dans la liste des projets en haut de la page, sélectionnez le projet que vous avez créé précédemment.
-
Cliquez Créer un compte de service.
-
Dans la section Détails du compte de service, saisissez les éléments suivants :
-
Nom du compte de service : saisissez un nom. Copiez et conservez une copie du nom du compte. Vous en aurez besoin par la suite.
-
ID du compte de service : vous pouvez conserver l'ID du compte de service généré automatiquement ou le modifier.
-
Description du compte de service : saisissez une brève description du compte.
-
-
Cliquez sur Créer et continuer.
-
Dans la section Accorder à ce compte de service l'accès au projet, cliquez sur Continuer. N'ajoutez aucun rôle.
-
Facultatif. Dans la section Accorder aux utilisateurs accès à ce compte de service (facultatif), ajoutez les utilisateurs qui possèdent ce compte de service ou qui peuvent y accéder.

-
Cliquez sur Terminé.
Ajouter des rôles au compte de service
-
Ajouter le rôle Observateur de l'utilisation du service :
-
Sélectionnez le projet que vous avez créé.

-
Ouvrez le Menu de navigation et accédez à .
-
Cliquez sur GRANT ACCESS.
-
Sous Nouveaux principaux, saisissez l'adresse du compte de service que vous avez créé.
-
Sous Sélectionner un rôle, recherchez et choisissez Observateur d'utilisation de service. Si vous ne trouvez pas ce rôle, assurez-vous que le projet que vous avez sélectionné lors de l'étape précédente est le bon.
-
Cliquez sur Enregistrer.
-
-
Ajouter le rôle Observateur de rôles d'organisation :
-
Sélectionnez votre organisation principale.

-
Ouvrez le Menu de navigation et accédez à .
-
Cliquez sur GRANT ACCESS.
-
Sous Nouveaux principaux, saisissez l'adresse du compte de service que vous avez créé.
-
Sous Sélectionner un rôle, recherchez et choisissez Observateur de rôles d'organisation et Observateur de l'organisation. Si vous ne trouvez pas ce rôle, assurez-vous que le projet que vous avez sélectionné lors de l'étape précédente est le projet de votre organisation principale.
-
Cliquez sur Enregistrer.
-
Créer des clés pour le compte de service
- Ouvrez le Menu de navigation et accédez à .
- Pour votre nouveau compte de service, ouvrez le menu situé dans la colonne Actions.
- Sélectionnez Gérer les clés.
- Sur la page Clés, cliquez sur Ajouter une clé.
- Sélectionnez Créer une nouvelle clé.
- Sélectionnez JSON comme type de clé.
- Cliquez sur Créer. Cela télécharge un fichier JSON sur votre ordinateur. Ce fichier JSON contient les identifiants qui permettent au compte de service d'accéder à Google Workspace. Conservez ce fichier pour plus tard.
- Cliquez sur Fermer.
Activer l'accès à l'API
- Ouvrez le Menu de navigation et accédez à .
- SUr la page Services et API activés, activez SDK API Administrateur, Service Usage API, Cloud Identity API et Cloud Resource Manager API en suivant les étapes suivantes (si elles ne sont pas déjà activées) :
-
Cliquez sur Activer des API et des services.
-
Recherchez et sélectionnez une API à l'aide de la barre de recherche. Pour l'API Cloud Identity, recherchez
Cloud Identity. -
Sélectionnez la vignette correspondant à l'API.
-
Sélectionnez l'API spécifique.
-
Cliquez sur Activer.
-
Configurer une délégation pour l'ensemble du domaine pour le compte de service
- Connectez vous à la Google Workspace Admin Console et ouvrez le Menu de navigation.
- Accédez à .
- Sous la section Délégation à l'échelle du domaine, cliquez sur GÉRER LA DÉLÉGATION À L'ÉCHELLE DU DOMAINE.
- Cliquez sur Ajouter nouveau.
- Dans le champ ID client, saisissez la valeur client_id. Vous trouverez cette valeur dans le fichier d'identifiants JSON que vous avez enregistré lors de la création du compte de service.

-
Dans le champ Permissions OAuth, saisissez les permissions suivantes en tant que valeurs séparées par des virgules.

https://www.googleapis.com/auth/admin.reports.audit.readonly,https://www.googleapis.com/auth/admin.reports.usage.readonly,https://www.googleapis.com/auth/admin.directory.user.readonly,https://www.googleapis.com/auth/admin.directory.domain.readonly,https://www.googleapis.com/auth/admin.directory.group.readonly,https://www.googleapis.com/auth/admin.directory.device.mobile.readonly,https://www.googleapis.com/auth/admin.directory.user.security,https://www.googleapis.com/auth/admin.directory.rolemanagement.readonly,https://www.googleapis.com/auth/admin.directory.orgunit.readonly,https://www.googleapis.com/auth/admin.directory.customer.readonly,https://www.googleapis.com/auth/cloud-platform.read-only,https://www.googleapis.com/auth/cloud-identity.inboundsso.readonly,https://www.googleapis.com/auth/cloud-identity.policies.readonly - Cliquez sur Autoriser.
Ajouter des IP ISPM à votre plage d'IP de confiance
Facultatif. Si votre org applique des restrictions d'IP pour Google Workspace, vous devez disposer des adresses IP ISPM suivantes dans votre plage d'IP de confiance pour que l'intégration réussisse.
-
18.98.16.160/27 -
3.44.64.96/27 -
3.40.0.96/27 -
13.52.68.184 -
54.193.209.206 -
13.57.96.208 -
184.72.14.192 -
13.57.65.107 -
13.57.96.250 -
18.99.81.192/27 -
18.97.155.0/27
Partager les paramètres avec ISPM
-
Dans la console Identity Security Posture Management, accédez à .
- Sélectionnez Google Workspace.
- Saisissez les paramètres suivantes :
- Nom de la source : saisissez un nom pour ce connecteur.
- Adresse e-mail du super administrateur : adresse e-mail de tout utilisateur qui dispose du privilège de super administrateur pour Google Workspace au sein de l'org.
- JSON contenant les informations d'identification : chargez le fichier que vous avez créé dans la section Créer un compte de service .
- Cliquez sur Soumettre.