intégration Salesforce
Intégrer Identity Security Posture Management (ISPM) à votre tenant Salesforce en effectuant les tâches suivantes dans l'ordre :
Télécharger le fichier de certificat du serveur
-
Dans la console Identity Security Posture Management, accédez à .
-
Sélectionnez Salesforce .
-
Saisissez un nom dans le champ Nom de la source.
-
Cliquez sur Générer server.crt.
-
Cliquez sur Télécharger le serveur.crt.
Ajouter des IP ISPM à votre plage d'IP de confiance
Facultatif. Si votre tenant Salesforce comporte une liste d'autorisation IP, vous devez inclure ces adresses IP ISPM dans votre plage d'IP de confiance.
-
18.98.16.160/27 -
3.44.64.96/27 -
3.40.0.96/27 -
13.52.68.184 -
54.193.209.206 -
13.57.96.208 -
184.72.14.192 -
13.57.65.107 -
13.57.96.250 -
18.99.81.192/27 -
18.97.155.0/27
-
Dans le menu de gauche, accédez à .
-
Cliquez sur Accès réseau. La page Plage d'IP de confiance s'ouvre.
-
Créez une règle pour chacune des adresses IP ci-dessus :
-
Cliquez sur Nouveau.
-
Définissez l'adresse IP de début et l'adresse IP de fin.
-
Ajouter une description Par exemple,
ISPM IP number 1.
-
-
Répétez les étapes 1 à 3 pour chaque adresse IP ISPM.
Créer un ensemble de d'autorisations
- Dans votre Tenant Salesforce, accédez à .
-
Dans ADMINISTRATION, sélectionnez . La page Ensembles d'autorisations s'ouvre.

-
Cliquez sur Nouveau. L'écran Créer s'ouvre.
-
Dans la section Saisir les informations de l'ensemble d'autorisations, saisissez
ISPM SFDC integration permissionen qu'étiquette.
-
Facultatif. Saisissez une description.
-
Dans la section Sélectionner le type d'utilisateurs qui utilisera cet ensemble d'autorisations, définissez Licence sur Aucune.
-
Cliquez sur Enregistrer.
-
Faites défiler vers le bas jusqu'à la section Système et sélectionnez Autorisations système. La page d'Autorisation d'intégration SFDC ISPM s'ouvre.

-
Cliquez sur Modifier pour modifier les autorisations système.
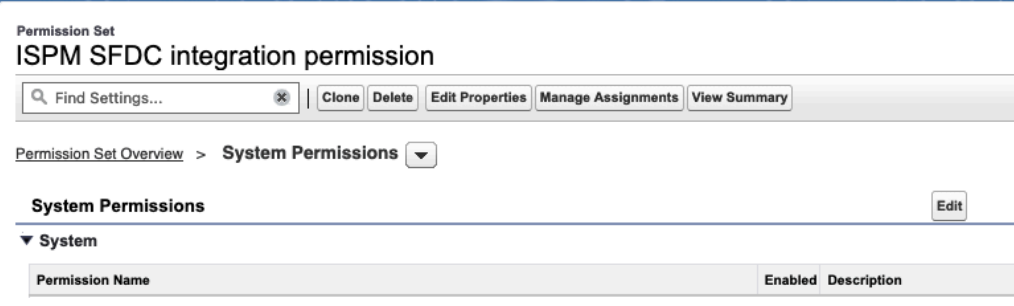
-
Sélectionnez les autorisations suivantes :
-
API activée. Cette autorisation système permet à ISPM d'accéder à n'importe quelle API Salesforce.com.
-
Afficher l'installation et la configuration
-
Afficher toutes les données
-
Gérer la MFA dans l'API
-
Gérer la MFA dans l'API
-
Facultatif. Personnaliser l'application Cette autorisation système autorise l'ISPM à détecter les applications Salesforce non autorisées installées par les utilisateurs.
Parfois, lorsque vous sélectionnez une autorisation, d'autres autorisations système sont sélectionnées automatiquement. Voir Autorisations système Salesforce.
-
-
Facultatif. Sélectionnez toutes les autorisations système suivantes pour permettre à ISPM de détecter les identités de charge de travail Salesforce, y compris les apps connectées.
-
Gérer les applications connectées
-
Modifier les métadonnées à l'aide des fonctions de l'API de métadonnées
-
Afficher toutes les applications clientes externes
-
Afficher toutes les applications clientes externes, afficher leurs paramètres, et modifier leurs politiques
-
Afficher les rôles et la hiérarchie des rôles
-
Personnaliser l'application
-
-
Sélectionnez les autorisations utilisateur Afficher tous les profils.
-
Cliquez sur Enregistrer. L'écran Confirmation des modifications d'autorisation s'ouvre.
-
Examinez les autorisations que vous avez sélectionnées et cliquez sur Enregistrer.
Affecter l'ensemble d'autorisations
- Dans votre Tenant Salesforce, accédez à .
-
Dans ADMINISTRATION, sélectionnez .
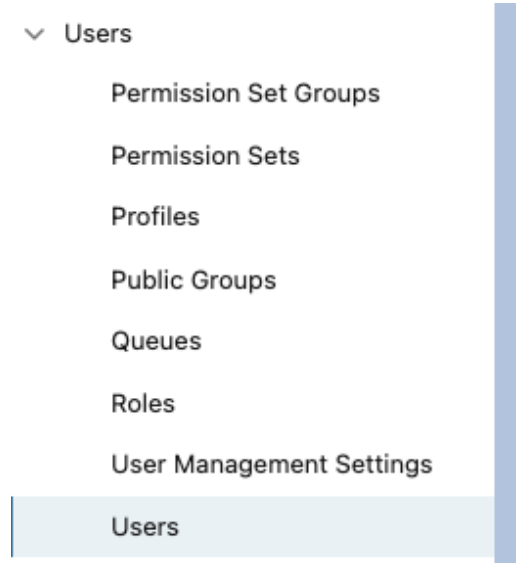
-
Sélectionnez un compte utilisateur que vous souhaitez utiliser pour l'intégration ISPM. Ce compte doit avoir Salesforce comme licence utilisateur.
-
Accédez à la section Affectations d'ensembles d'autorisations.

-
Cliquez sur Modifier l'affectation.
-
Recherchez et sélectionnez l'ensemble Identity Security Posture Managementd'autorisations d'intégration SFDC.

-
Cliquez sur Ajouter.
-
Assurez-vous qu'il apparaît dans la section Ensembles d'autorisations activés.
-
Cliquez sur Enregistrer.
Créer une app client externe
- Dans votre Tenant Salesforce, accédez à .
-
Dans Outils de la plateforme, accédez à .
-
Cliquez sur Nouvelle application client externe.
-
Accédez à la section Informations de base et saisissez des valeurs dans les champs suivants :
-
Nom de l'application client externe : Saisissez une étiquette pour l'app. Par exemple,
ISPM SFDC Integration -
Nom API : ce champ est renseigné automatiquement. Laissez cette valeur telle quelle.
-
E-mail de contact : saisissez une adresse e-mail.
-
État de la distribution : sélectionnez Local.
-
-
Accédez à la section API (Activer les paramètres OAuth ) et saisissez des valeurs pour les champs suivants :
-
Cochez la case Activer OAuth.
-
Dans le champ URL de rappel, saisissez
http://localhost:1717/OauthRedirect -
Sous Permissions OAuth, ajoutez les permissions OAuth suivantes :
-
Gérer des données utilisateur avec API
-
Gérer les données utilisateur via les navigateurs Web (Web)
-
Formuler des requêtes à tout moment (refresh_token, offline_access)
-
-
Accédez à la section Activation du flux :
-
Sélectionnez Activer le flux JWT Bearer.
-
Chargez le fichier de certificat du serveur (server.crt) que vous avez téléchargé précédemment depuis la console ISPM.
-
-
Accédez à la section Sécurité et assurez-vous que les cases suivantes sont sélectionnées :
-
Exiger un secret pour le flux du serveur Web
-
Exiger un secret pour le flux du jeton d'actualisation
-
-
Cliquez sur Créer.
-
Sur la page de l'application client externe, accédez à l'onglet Paramètres.
-
Sous Paramètres OAuth, cliquez sur le champ Clé consommateur et Secret et copiez la valeur de la clé consommateur. Stockez cette valeur en sécurité.
-
-
Accédez à l'onglet Politiques et cliquez sur Modifier.
-
Accédez à la section Politiques OAuth et procédez aux étapes suivantes :
-
Définissez le champ Utilisateurs autorisés sur
Admin approved users are pre-authorized. -
Pour le champ Sélectionner des ensembles d'autorisations, sélectionnez l'ensemble d'autorisations que vous venez de créer.
-
Dans la sous-section Autorisation d'application :
-
Sélectionnez Le jeton d'actualisation est valide jusqu'à ce qu'il soit révoqué.
-
Définissez Relaxation IP sur Appliquer les restrictions IP.
-
-
Cliquez sur Enregistrer.
-
Partager les paramètres avec ISPM
-
Dans la console Identity Security Posture Management, accédez à .
-
Sélectionnez Salesforce .
-
Saisissez le nom d'utilisateur de l'utilisateur auquel vous avez affecté à l'ensemble d'autorisations.
-
Saisissez la clé consommateur que vous avez copiée précédemment.
-
Cliquez sur Soumettre.
Salesforce Autorisations système
Lors de l'intégration de Salesforce avec Identity Security Posture Management (ISPM), Salesforce sélectionne automatiquement des autorisations supplémentaires lorsque vous sélectionnez certaines autorisations système à inclure dans un ensemble d'autorisations.
| Autorisation système | Autorisations système supplémentaires sélectionnées automatiquement |
|---|---|
| Afficher l'installation et la configuration | Afficher les rôles et la hiérarchie des rôles |
| Afficher toutes les données |
|
| Gérer la MFA dans l'API |
|
| Personnaliser l'application |
|
Options de configuration supplémentaires
-
Si vous souhaitez activer l'Salesforce approvisionnement, consultez Activer l'approvisionnement Salesforce.
-
Si vous souhaitez activer l'authentification unique (SSO) Salesforce , consultez Activer l'authentification unique Salesforce.
-
Pour récupérer des agents IA à partir de Salesforce, effectuez la configuration Salesforce.com pour les importations d'agents IA.