Présentation d'Okta Managed MCP Server
Découvrez comment Okta Managed MCP Server connecte les clients LLM aux API de Okta afin que vous puissiez gérer votre org en langage naturel.
Version en accès anticipé
Exigences en matière de licences
- L'Okta Managed MCP Server nécessite un abonnement à Produits informatiques - Okta Managed MCP Server, plus au moins l'un des éléments suivants :
Okta Managed MCP Server - Core IdentityOkta Managed MCP Server - Identity Governance
- Core Identity nécessite un abonnement existant à Universal Directory (UD), Authentification Unique (SSO), Authentification multifacteur (MFA), Authentification multifacteur adaptative (AMFA) ou Lifecycle Management (LCM).
- Identity Governance nécessite un abonnement existant à Okta Identity Governance (OIG).
- Okta Managed MCP Server n'est pas disponible pour Okta for Government Moderate (FedRAMP Moderate, HIPAA), Okta for US Military (DoD IL4) ou Okta for Government High (FedRAMP High).
- Okta Managed MCP Server est une fonctionnalité en libre-service disponible en accès anticipé. Pour l'activer, accédez à dans l'Console des administrateurs et activez les fonctionnalités suivantes :
- Pour les outils IAM –
Okta Managed MCP Server - Core Identity - Pour les outils OIG –
Okta Managed MCP Server - Identity Governance
- Pour les outils IAM –
Aperçu
L'Okta Managed MCP Server connecte votre client LLM aux API de Okta. Il vous permet de gérer votre org en langage naturel via les modules de Gestion des accès et des identités (IAM) et de Okta Okta Identity Governance (OIG). Au lieu de naviguer dans plusieurs Console des administrateurs menus ou d'écrire des appels d'API, vous pouvez demander à un agent IA d'interroger les profils utilisateur, de vérifier les affectations d'applications, d'examiner les enregistrements de gouvernance et d'effectuer des tâches telles que la création d'un utilisateur ou la vérification de l'appartenance à un groupe.
L'automatisation traditionnelle des identités et les déploiements du serveur MCP open source Okta présentent les difficultés suivantes :
- Intégrations personnalisées complexes : vous devez écrire et maintenir du code personnalisé pour connecter vos agents IA aux API. Cela inclut la gestion du formatage des API, des politiques de sécurité et de la gestion des jetons.
- Configuration et maintenance manuelles : vous devez installer Python manuellement et gérer les dépendances des packages pour le serveur MCP open source Okta.
En tant que service hébergé dans le cloud, Okta Managed MCP Server ne nécessite aucune installation locale. Toutes les requêtes sont authentifiées en temps réel en fonction des permissions associées à votre jeton d'accès et des autorisations utilisateur.
Pour comparer les options d'hébergement, de configuration et les cas d'utilisation recommandés pour le serveur MCP Okta Open Source et Okta Managed MCP Server, consultez Choisir une option de déploiement.
Pour obtenir la liste complète des fonctionnalités prises en charge, consultez Fonctionnalités prises en charge par Okta Managed MCP Server.
Pour configurer et commencer à utiliser Okta Managed MCP Server, consultez Premiers pas.
Avantages
- Configuration rapide, sans infrastructure
- Aucune installation locale n'est requise. Connectez votre client LLM et commencez l'intégration immédiatement.
- Performances LLM améliorées
- Réduisez l'utilisation des jetons et les hallucinations de l'IA grâce au chargement d'outils selon les permissions et à la minification des réponses.
- Validation stricte du schéma
- Le serveur applique des définitions de schéma JSON pour chaque entrée d'outil. Les requêtes contenant des champs inattendus, des paramètres non pris en charge ou des valeurs non valides sont rejetées avant d'atteindre votre org.
- Nettoyage des paramètres
- Le serveur analyse toutes les entrées de chaîne et supprime les caractères susceptibles d'introduire des risques d'injection de commandes avant de transmettre les données à l'API Okta.
- Contrôle d'accès au moindre privilège
- Chaque action est associée aux permissions OAuth de l'utilisateur authentifié, de sorte que l'agent IA ne peut accéder qu'aux outils et API explicitement autorisés. Les jetons à durée de vie limitée issus de l'OIDC associent chaque action à une identité et limitent l'exposition liée aux identifiants à durée de vie prolongée.
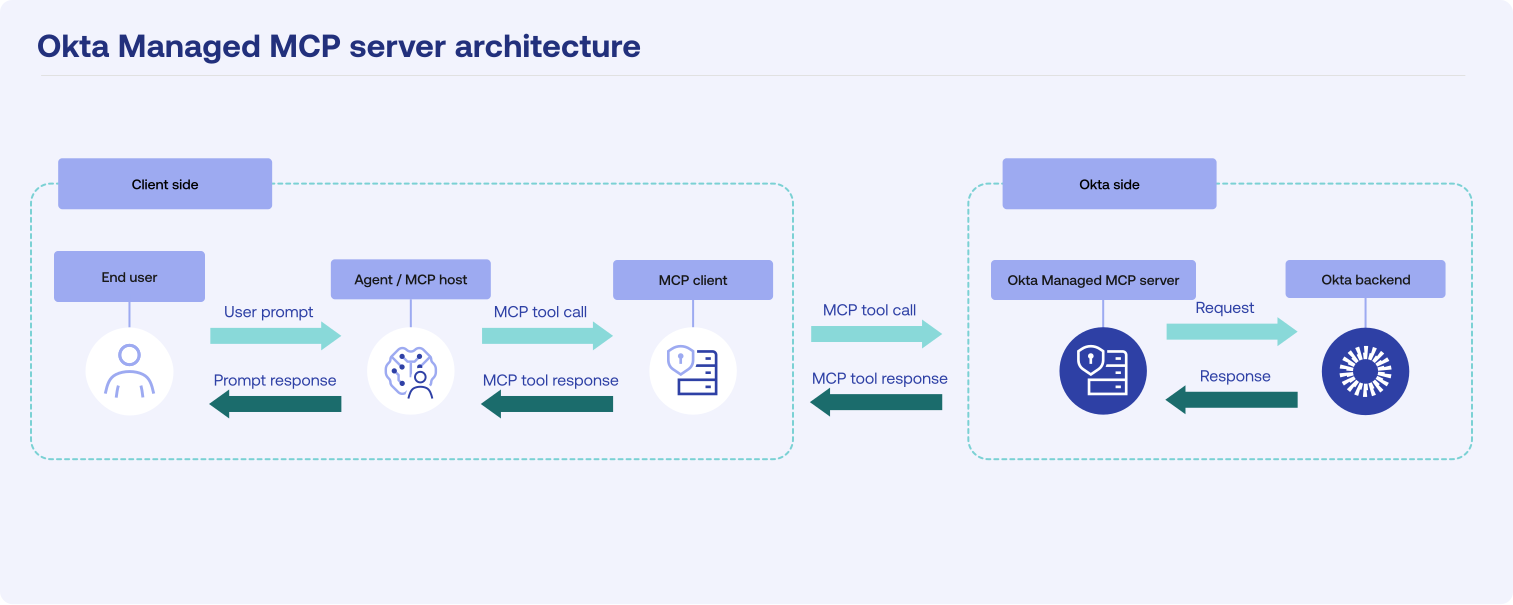
Présentation de l'architecture et fonctionnement du serveur
Fonctionnement
Les requêtes entrantes suivent ce chemin :
- Un administrateur ou un utilisateur final saisit une requête dans un client MCP tel que VS Code.
- Le client MCP connecte le LLM à Okta Managed MCP Server via HTTPS. Le client gère le protocole MCP, y compris la découverte de serveurs, l'autorisation et la gestion des erreurs.
- Le client MCP envoie la requête de manière sécurisée via HTTPS à Okta Managed MCP Server.
- Okta Managed MCP Server vérifie la session OIDC, contrôle les permissions OAuth et valide toutes les entrées par rapport aux schémas d'outils.
- Okta Managed MCP Server identifie l'API Okta pertinente, exécute l'opération et récupère le résultat.
- Okta Managed MCP Server supprime les champs de réponse supplémentaires de la réponse de l'API Okta et renvoie un résultat clair et concis au client MCP.
Vue d'ensemble de l'architecture
Okta Managed MCP Server effectue tous les traitements dans le cloud Okta, de sorte qu'aucun traitement n'est exécuté sur votre machine locale. Lorsque vous saisissez une invite, votre client MCP l'envoie en toute sécurité via HTTPS à Okta Managed MCP Server. Okta Managed MCP Server valide vos identifiants, vérifie les entrées par rapport aux schémas d'outils, appelle les API Okta pertinentes et renvoie une réponse optimisée à votre client MCP.
Okta Managed MCP Server limite les appels d'API pour protéger votre org des requêtes excessives. Les limites générales d'utilisation de l'API Okta s'appliquent parallèlement à la limite de débit du point de terminaison d'Okta Managed MCP Server, fixée à 100 requêtes par minute et par org. Vos requêtes doivent rester dans les deux limites, et celle qui est atteinte en premier s'applique. Si un client envoie trop d'appels en peu de temps, le serveur renvoie une réponse HTTP 429. Pour plus de détails sur les seuils de protection généraux de l'API de Okta, consultez Seuil de protection.