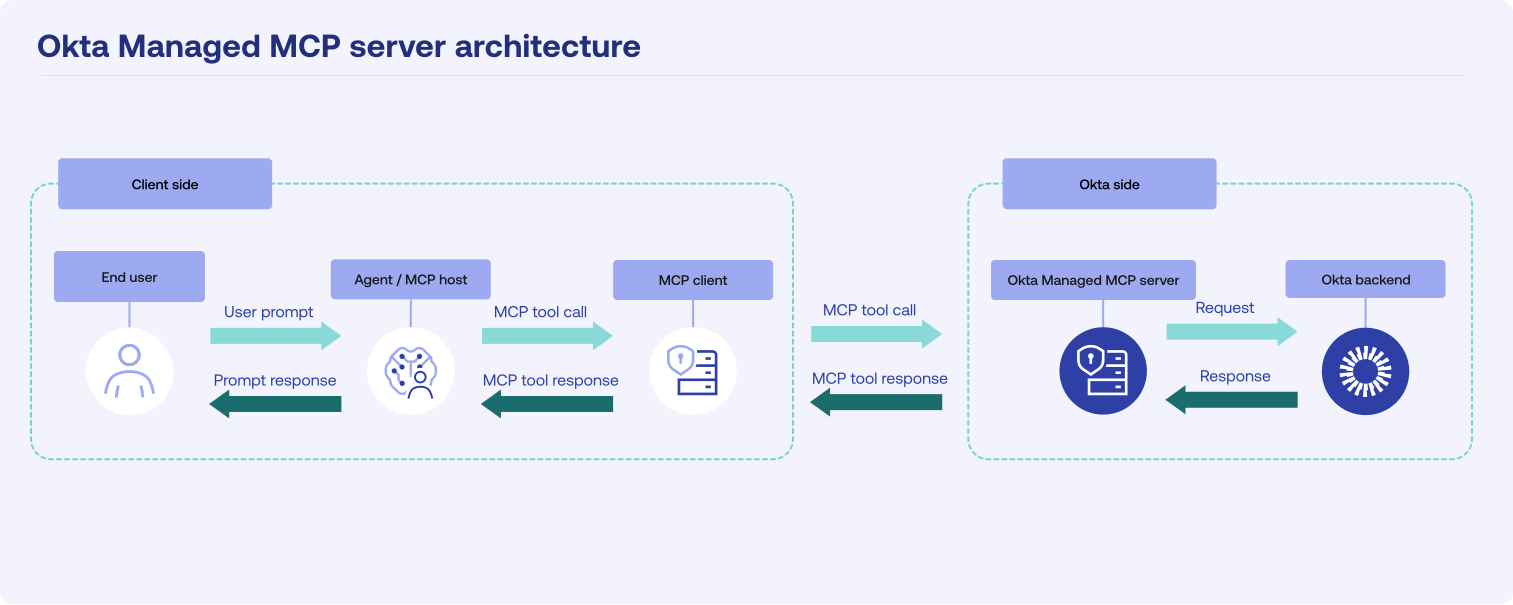
Okta Managed MCP Serverの概要
Okta Managed MCP ServerがLLMクライアントをOkta APIに接続し、自然言語を使用してOrgを管理する方法について説明します。
早期アクセスリリース
ライセンス要件
- Okta Managed MCP Serverには、IT Products - Okta Managed MCP Serverのサブスクリプションと、以下のいずれか1つ以上が必要です。
Okta Managed MCP Server - Core IdentityOkta Managed MCP Server - Identity Governance
- Core Identityには、Universal Directory(UD)、シングルサインオン(SSO)、多要素認証(MFA)、Adaptive Multifactor Authentication(AMFA)、またはLifecycle Management(LCM)のいずれかの既存のサブスクリプションが必要です。
- Identity Governanceには、Okta Identity Governance(OIG)の既存のサブスクリプションが必要です。
- Okta Managed MCP Serverは、Okta for Government Moderate(FedRAMP Moderate、HIPAA)、Okta for US Military(DoD IL4)、またはOkta for Government High(FedRAMP High)ではご利用いただけません。
- Okta Managed MCP Serverはセルフサービスの早期アクセス機能です。有効にするには、Admin Consoleでに移動し、次の機能をオンにしてください。
- IAMツールの場合-
Okta Managed MCP Server - Core Identity - OIGツールの場合
Okta Managed MCP Server - Identity Governance
- IAMツールの場合-
概要
Okta Managed MCP Serverは、LLMクライアントをOkta APIに接続します。これにより、アイデンティティとアクセス管理(IAM)およびOkta Identity Governance(OIG)モジュール全体で、自然言語を使用してorgを管理できるようになります。複数のAdmin Consoleメニューを操作したり、API呼び出しを記述する代わりに、AIエージェントにユーザープロファイルのクエリ、アプリ割り当ての確認、ガバナンスレコードのレビュー、またユーザーの作成やグループメンバーシップの確認などのタスクを実行させることができます。
従来のID自動化とOkta Open Source MCP Serverのデプロイメントには、以下の課題があります。
- 複雑なカスタム統合:AIエージェントをAPIに接続するには、カスタムコードを記述して保守する必要があります。これには、APIのフォーマット、セキュリティポリシー、トークン管理の処理が含まれます。
- 手動でのセットアップと保守:Okta Open Source MCP Server用のPythonを手動でインストールし、パッケージの依存関係を管理する必要があります。
クラウドホスト型サービスであるOkta Managed MCP Serverは、ローカルインストールを必要としません。すべてのリクエストは、アクセストークンに付与されたスコープとユーザー権限に基づいて、リアルタイムで認証されます。
Okta Open Source MCP ServerとOkta Managed MCP Serverのホスティング、セットアップ、理想的なユースケースを比較するには、デプロイメントオプションの選択を参照してください。
サポートされている機能の全リストについては、Okta Managed MCP Serverでサポートされている機能を参照してください。
Okta Managed MCP Serverをセットアップし、使用を開始するには、はじめにを参照してください。
メリット
- 迅速でインフラ不要なセットアップ
- ローカルインストールは不要です。LLMクライアントを接続して、すぐにオンボーディングを開始できます。
- LLMのパフォーマンスが向上
- スコープベースのツール読み込みとレスポンスの最小化により、トークン使用量とAIのハルシネーションを削減します。
- 厳格なスキーマ検証
- サーバーは、すべてのツール入力に対してJSONスキーマ定義を適用します。予期しないフィールド、サポートされていないパラメーター、無効な値を含むリクエストは、Orgに到達する前に破棄されます。
- パラメータのサニタイズ
- サーバーは、すべての文字列入力をスキャンし、コマンドインジェクションのリスクを引き起こす可能性のある文字を削除してから、データをOkta APIに渡します。
- 最小権限のアクセス制御
- すべてのアクションは認証済みユーザーのOAuthスコープにマッピングされるため、AIエージェントは明示的に承認されたツールとAPIにのみアクセスできます。OIDCからの有効期間の短いトークンにより、すべてのアクションがアイデンティティに紐づけられ、長期間有効な資格情報による露出が制限されます。
アーキテクチャの概要とサーバーの仕組み
仕組み
受信リクエストは次の経路をたどります。
- Oktaの管理者またはエンドユーザーが、VS CodeなどのMCPクライアントにリクエストを入力します。
- MCPクライアントは、HTTPS経由でLLMをOkta Managed MCP Serverに接続します。クライアントは、サーバー検出、認可、エラー処理を含むMCPプロトコルを処理します。
- MCPクライアントは、HTTPS経由でOkta Managed MCP Serverにリクエストを安全に送信します。
- Okta Managed MCP Serverは、OIDCセッションを検証し、OAuthスコープを確認し、すべての入力をツールスキーマに対して検証します。
- Okta Managed MCP Serverは、関連するOkta APIを特定し、操作を実行して、結果を取得します。
- Okta Managed MCP Serverは、Okta APIレスポンスから不要なレスポンスフィールドを削除し、クリーンで簡潔な結果をMCPクライアントに返します。
アーキテクチャの概要
Okta Managed MCP Serverは、すべての処理をOkta クラウドで実行するため、ローカルマシンでは何も実行されません。プロンプトを入力すると、MCPクライアントがHTTPS経由でOkta Managed MCP Serverに安全に送信します。Okta Managed MCP Serverは、資格情報を検証し、ツールスキーマに対して入力を確認し、関連するOkta APIを呼び出し、最適化されたレスポンスをMCPクライアントに返します。
Okta Managed MCP Serverは、過剰なリクエストからOrgを保護するためにAPI呼び出しを制限します。Okta Managed MCP ServerエンドポイントのOrgあたり毎分100リクエストというレート制限に加えて、Oktaの一般的なAPIのレート制限も適用されます。リクエストは両方の制限の範囲内に収める必要があり、先に到達した方の制限が適用されます。クライアントが短期間にあまりにも多くの呼び出しを送信すると、サーバーはHTTP 429レスポンスを返します。Oktaの一般的なAPIレート制限の詳細については、レート制限を参照してください。