Architecture de référence SAML pass through
Cette architecture de référence décrit les composants, le flux et les exigences pour l'intégration des applications pass through SAML et Access Gateway.
Rubriques :
Architecture
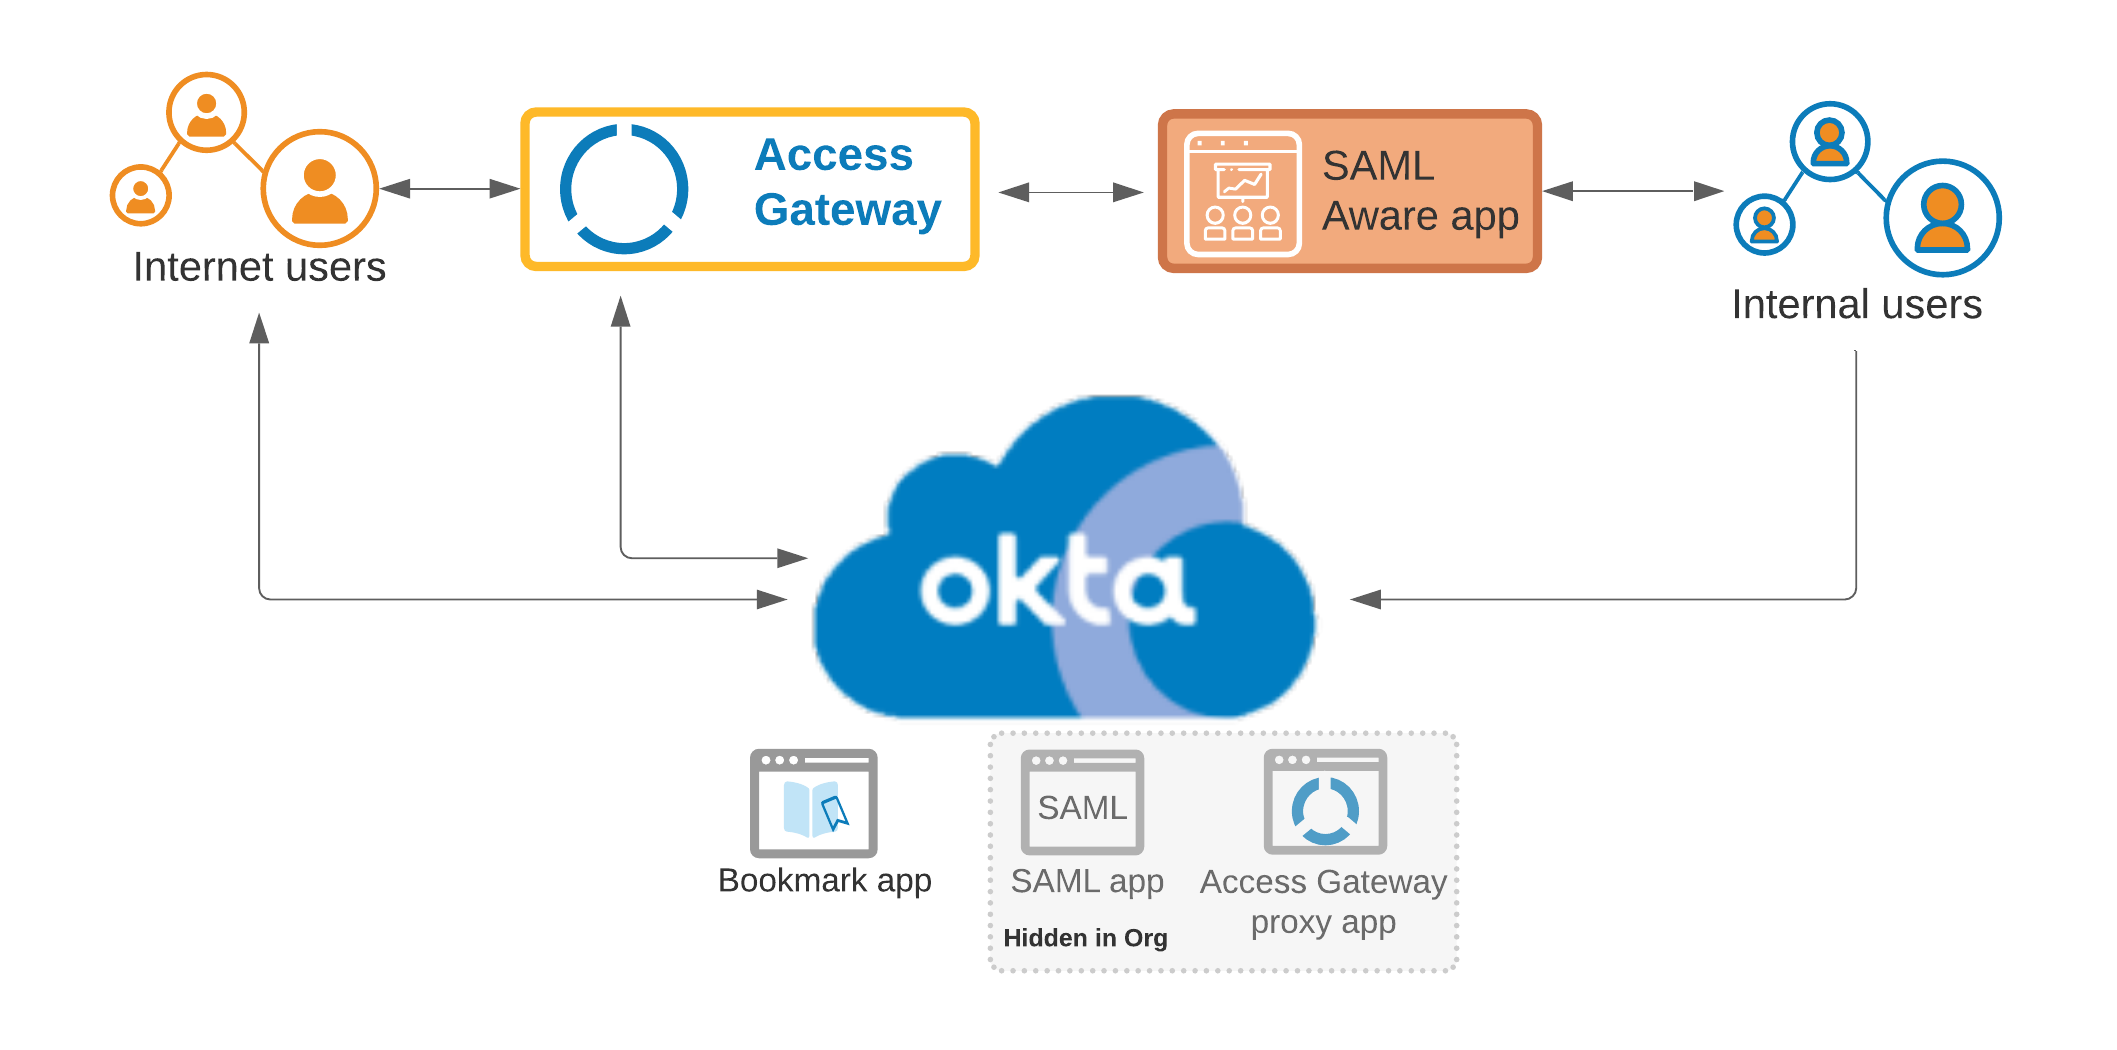
L'architecture SAML pass through se compose des éléments suivants :
- DNS fractionné : les utilisateurs internes accèdent à l'application compatible SAML avec même nom DNS que les utilisateurs externes. Toutefois, l'adresse fournie est soit l'adresse IP d'Access Gateway pour les utilisateurs externes, soit l'adresse IP de l'app compatible SAML pour les utilisateurs internes.
- App SAML Okta : une application basée sur Okta qui est masquée pour l'utilisateur.
- Access Gateway et l'application Access Gateway : transmission des requêtes SAML. L'application Access Gateway est masquée pour les utilisateurs.
- Application bookmark Okta : utilisée par les utilisateurs d'une org Okta pour accéder à l'application.
Flux
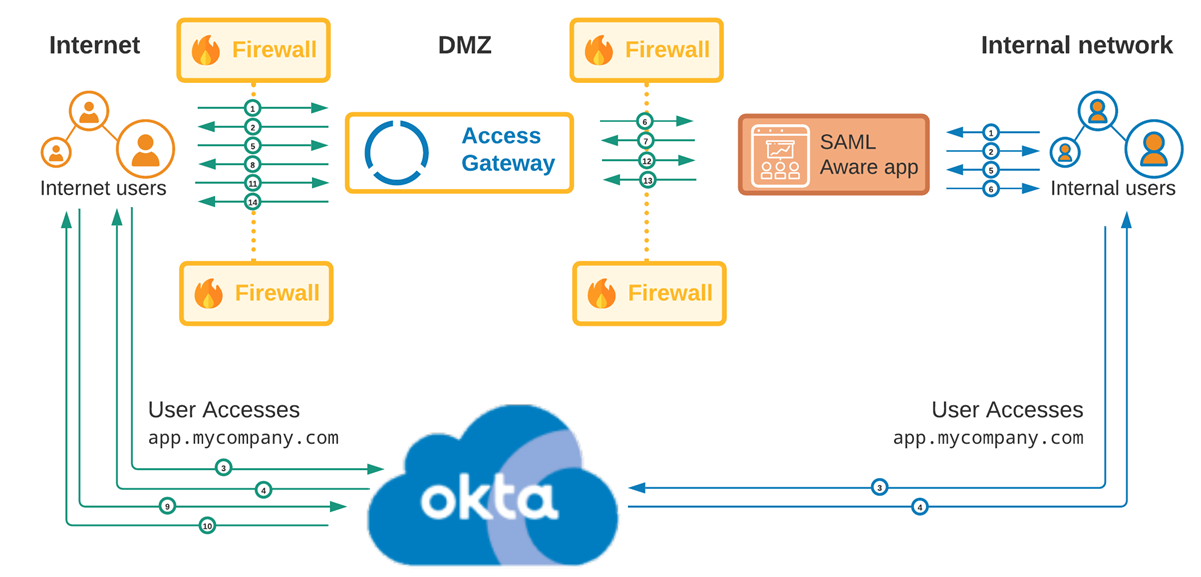
| Utilisateur Internet externe | Utilisateur interne |
|---|---|
|
|
Composants et exigences
| Composant | Description et exigences |
|---|---|
| Okta Access Gateway | Toutes les versions de Okta Access Gateway prennent en charge SAML pass-through. |
|
Access Gateway app |
Application définie dans Access Gateway, mais masquée aux utilisateurs quotidiens. |
| App SAML Okta | Une application masquée utilisée par Okta. |
| App Bookmark Okta | Une application de favoris intégrée à l'org Okta. |
| Application SAML | Une application SAML interne, qui utilise le même nom que des références externes, différenciée par des DNS fractionnés. |
| URL externe | URL externe spécifiée par le champ Domaine public dans Access Gateway. Elle utilise le même nom de domaine entièrement qualifié (FQDN) que l'application SAML interne, mais se résout en une adresse IP différente selon que la requête utilise un DNS public ou privé. Par exemple : https://saml-app.example.com |