Amazon Web Services(AWS)の統合
ここでは、Identity Security Posture Management(ISPM)をAmazon Web Services(AWS)(AWS)組織に統合する手順について説明します。
この手順では、管理アカウント用のCloud Formation Stackを使用して読み取り専用ロールを作成する必要があります。また、メンバーアカウント用にCloud Formation StackSetを使用して読み取り専用ロールを作成する必要もあります。AWSとISPMを統合する際には、スタックとスタックセットの外部ID(External ID)を含めることが重要です。作成したロールでは、ISPMが以下にアクセスできるようになります。
-
構成およびリソースメタデータ
-
AWS IAM Identity CenterとDirectory Serviceの設定
-
CloudTrailログ
開始する前の確認事項
-
AWS管理アカウントにアクセスできる必要があります。管理アカウントにサインインしていることを確認するには、以下の手順を実行します。
-
AWSアカウントにサインインします。
-
アカウント名をクリックします。
-
Organizationを選択します。
管理アカウントにログインしている場合は、組織の階層を表示できます。

-
-
Identity Security Posture Managementコンソールでに移動します。
-
Amazon Web Services(AWS)を選択します。
-
ISPMから提供された外部IDをコピーして安全な場所に保管します。
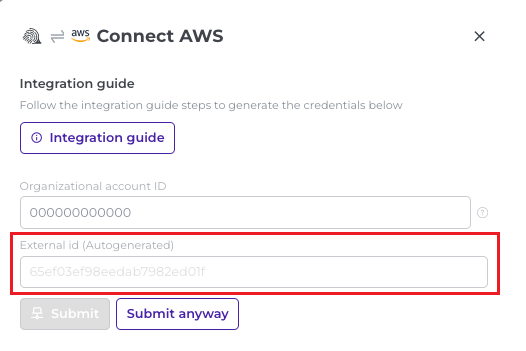
-
管理アカウントにIAMロールを作成する
-
管理アカウントのAWSコンソールに進み、CloudFormationを検索します。
-
スタック(Stacks)を選択します。
-
スタックを作成(Create stack)をクリックし、ドロップダウンメニューから新しいリソース(標準)(With new resources (standard))を選択します。
-
前提条件―テンプレートの準備(Prerequisite - Prepare template)セクションで、テンプレート準備完了(Template is ready)を選択します。
-
テンプレートの指定(Specify template)セクションで、テンプレートのソースにAmazon S3 URLを選択します。
-
次のURLを入力します:
https://spera-prod-public.s3.us-west-1.amazonaws.com/integrations/aws/spera-prod-cloud-formation-445fb8.json -
次へ(Next)をクリックします。
-
スタック詳細の指定(Specify stack details)ページで、スタック名(例:
OktaISPMstack)と先ほどISPMコンソールからコピーした外部IDを入力します。 -
次へ(Next)をクリックします。
-
スタックオプションの構成(Configure stack options)ページの一番下までスクロールし、次へ(Next)をクリックします。
-
ページの詳細を確認します。
-
ページの一番下までスクロールし、AWS CloudFormationがカスタム名でIAMリソースを作成する可能性があることを了承する(I acknowledge that AWS CloudFormation might create IAM resources with custom names)チェックボックスを選択します。
-
送信(Submit)をクリックします。
-
に戻ります。
-
スタックのステータスを確認します。AWSがスタックを実行するまで待機しなければならないことがあります。実行が成功した場合、ステータスはCREATE_COMPLETE(CREATE_COMPLETE.)と表示されます。
すべてのメンバーアカウントにIAMロールを作成する
-
AWSコンソールに進み、CloudFormationを検索します。
-
StackSetsを選択します。
-
任意。信頼済みアクセスを有効にするための通知が表示されたら、信頼済みアクセスを有効にする(Enable trusted access)をクリックします。
-
StackSetを作成(Create StackSet)をクリックします。
-
権限(Permissions)セクションで、サービス管理対象権限(Service-managed permissions)を選択します。
-
テンプレートの指定(Specify template)セクションで、テンプレートのソースにAmazon S3 URLを選択します。
-
次のURLを入力します:
https://spera-prod-public.s3.us-west-1.amazonaws.com/integrations/aws/spera-prod-cloud-formation-445fb8.json -
次へ(Next)をクリックします。
-
次の情報を入力します。
-
管理アカウントにIAMロールを作成する際に作成したスタックの名前。例:
OktaISPMstack。 -
先ほどISPMコンソールからコピーした外部ID。
-
-
次へ(Next)をクリックします。
-
構成の実行(Execution configuration)セクションで、非アクティブ(Inactive)を選択し、次へ(Next)をクリックします。
-
導入先(Deployment targets)セクションで、組織に導入(Deploy to organization)を選択します。
-
に移動し、有効(Enabled)を選択します。
-
リージョンを指定(Specify regions)セクションで、US East (N. Virginia)(米国東部(ヴァージニア州北部)) を選択します。
-
次へ(Next)をクリックします。
-
ページの詳細を確認します。
-
ページの一番下までスクロールし、AWS CloudFormationがカスタム名でIAMリソースを作成する場合があることを了承します(I acknowledge that AWS CloudFormation might create IAM resources with custom names)チェックボックスを選択します。
-
送信(Submit)をクリックします。実行が成功すると、ステータスはSUCCEEDEDと表示されます。
これらの手順を終えても、スタックとStackSetを削除しないでください。統合のために生成されたリソースが必要です。
ISPMとパラメーターを共有する
- 管理アカウントにサインインしていることを確認します。
- 組織名をクリックすると、アカウントIDが表示されます。
-
Identity Security Posture Managementコンソールでに移動します。
- Amazon Web Services(AWS)を選択します。
- アカウントIDを入力します。
- 送信(Submit)をクリックします。
- ISPMが監視するアカウント(テナント)を選択します。

- 続行(Continue)をクリックします。