Cas d'utilisation du serveur MCP géré par Okta
Découvrez comment utiliser le serveur MCP géré par Okta pour rationaliser les tâches d'administrateur de votre org.
Version en accès anticipé
Aperçu
Le serveur MCP géré par Okta permet aux administrateurs et aux utilisateurs finaux d'Okta de gérer leur org Okta en langage naturel. Au lieu de naviguer dans des interfaces d'administrateur complexes ou d'écrire des appels d'API, vous pouvez simplement poser des questions et demander des actions via un agent IA.
Le serveur MCP géré par Okta achemine intelligemment vos requêtes vers le bon outil, valide vos autorisations et exécute les actions en toute sécurité.
Fonctionnalités clés
- Requêtes en langage naturel : demandez à l'agent IA ce dont vous avez besoin en langage clair
- Sécurité selon les permissions : les actions respectent automatiquement vos autorisations Okta
- Validation intégrée : les champs obligatoires et les formats de données sont appliqués
- Pistes d'audit : chaque action est consignée à des fins de conformité
- Optimisation des jetons : les réponses sont optimisées pour réduire les coûts de traitement de l'IA
- Prise en charge multi-utilisateurs : outils flexibles pour prendre en charge les administrateurs et les utilisateurs finaux
Outils disponibles
Le serveur MCP géré par Okta fournit les outils suivants pour les solutions de gestion des accès et des identités (IAM) et Okta Identity Governance (OIG). Chaque nom d'outil renvoie à une rubrique qui décrit les actions disponibles et les permissions Okta requises. Pour obtenir la liste complète des permissions requises par chaque outil, consultez la section sur la Correspondance entre permissions et outils dans Chargement d'outils selon les permissions.
| Nom de l'outil | Type | Description |
|---|---|---|
okta_application_management (Gestion des apps) |
IAM | Gérer les applications et les affectations |
okta_customization_management (Gestion de la personnalisation) |
IAM | Gérer les marques, les thèmes, les pages personnalisées, les modèles d'e-mail, les domaines personnalisés et les domaines d'e-mail |
okta_device_management (Gestion de la vérification des appareils) |
IAM | Gérer les politiques d'appareils |
okta_identity_governance |
OIG | Exécuter des campagnes de certification d'accès, gérer les requêtes d'accès, gérer les désignations de délégués, gérer les droits et les octrois, parcourir et soumettre des requêtes d'accès (Mes requêtes), et gérer vos propres paramètres de gouvernance déléguée (Mes paramètres) |
okta_group_management (gestion des groupes) |
IAM | Gérer les groupes et les appartenances |
okta_access_management (Gestion des politiques) |
IAM | Créer et gérer des politiques |
okta_syslog (Gestion du journal système) |
IAM | Interroger les événements du journal système |
okta_user_management (gestion des utilisateurs) |
IAM | Créer, mettre à jour, lister, récupérer, désactiver et supprimer des utilisateurs |
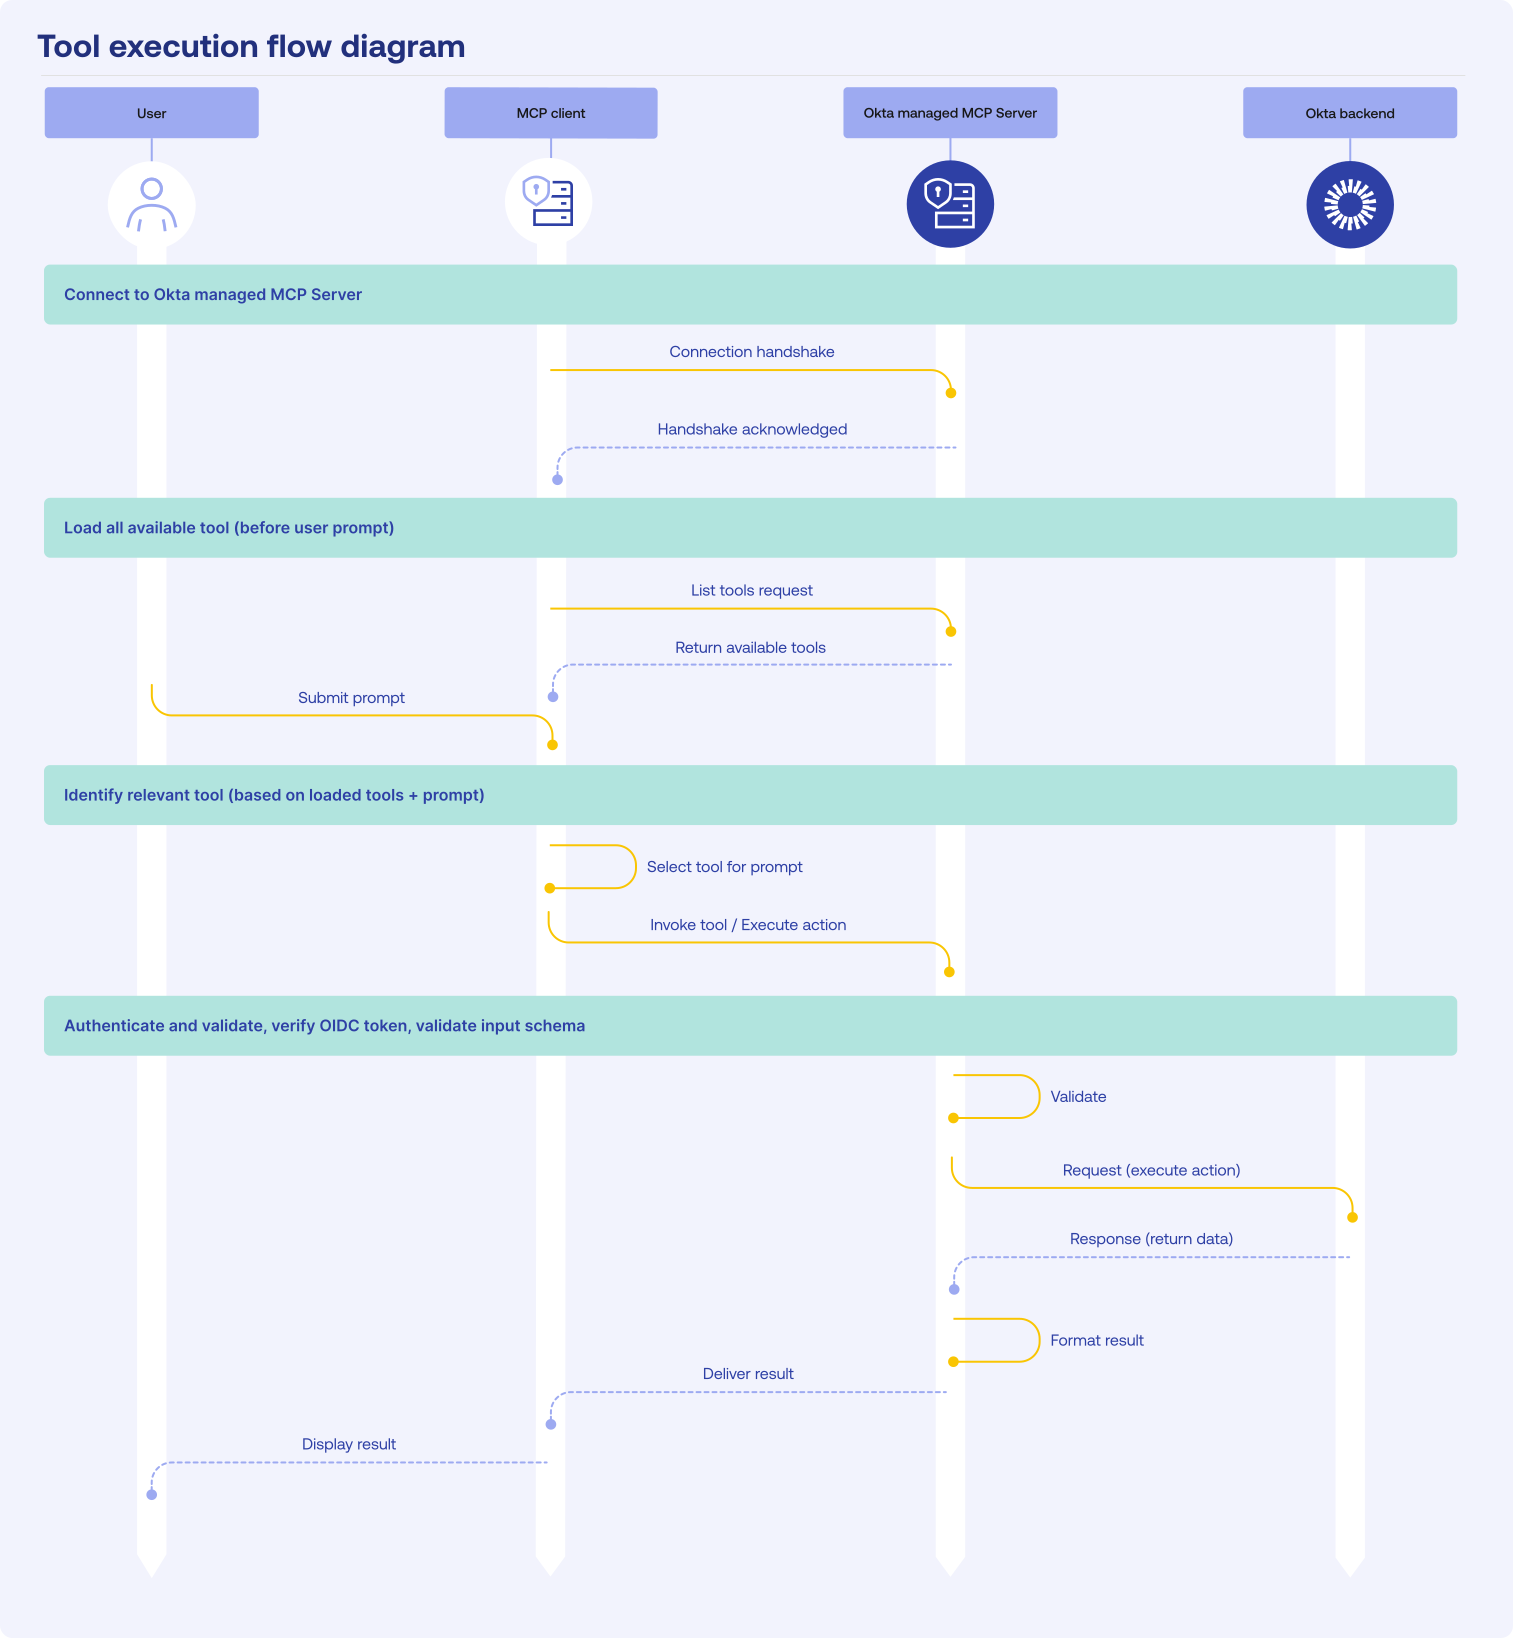
Flux d'exécution de l'outil
Lorsque vous soumettez une invite, le serveur MCP géré par Okta suit ce processus en trois étapes :
- Identification de l'outil – Le serveur reconnaît la requête et sélectionne l'outil approprié.
- Découverte de l'action – Le serveur identifie l'action correcte à effectuer par l'outil.
- Exécution – Le serveur exécute l'action selon vos paramètres et renvoie les résultats.