SAMLパススルーリファレンスアーキテクチャ
このリファレンスアーキテクチャは、SAMLパススルーアプリケーションとAccess Gatewayの統合に必要な構成要素、フロー、および要件を示します。
トピック:
アーキテクチャ
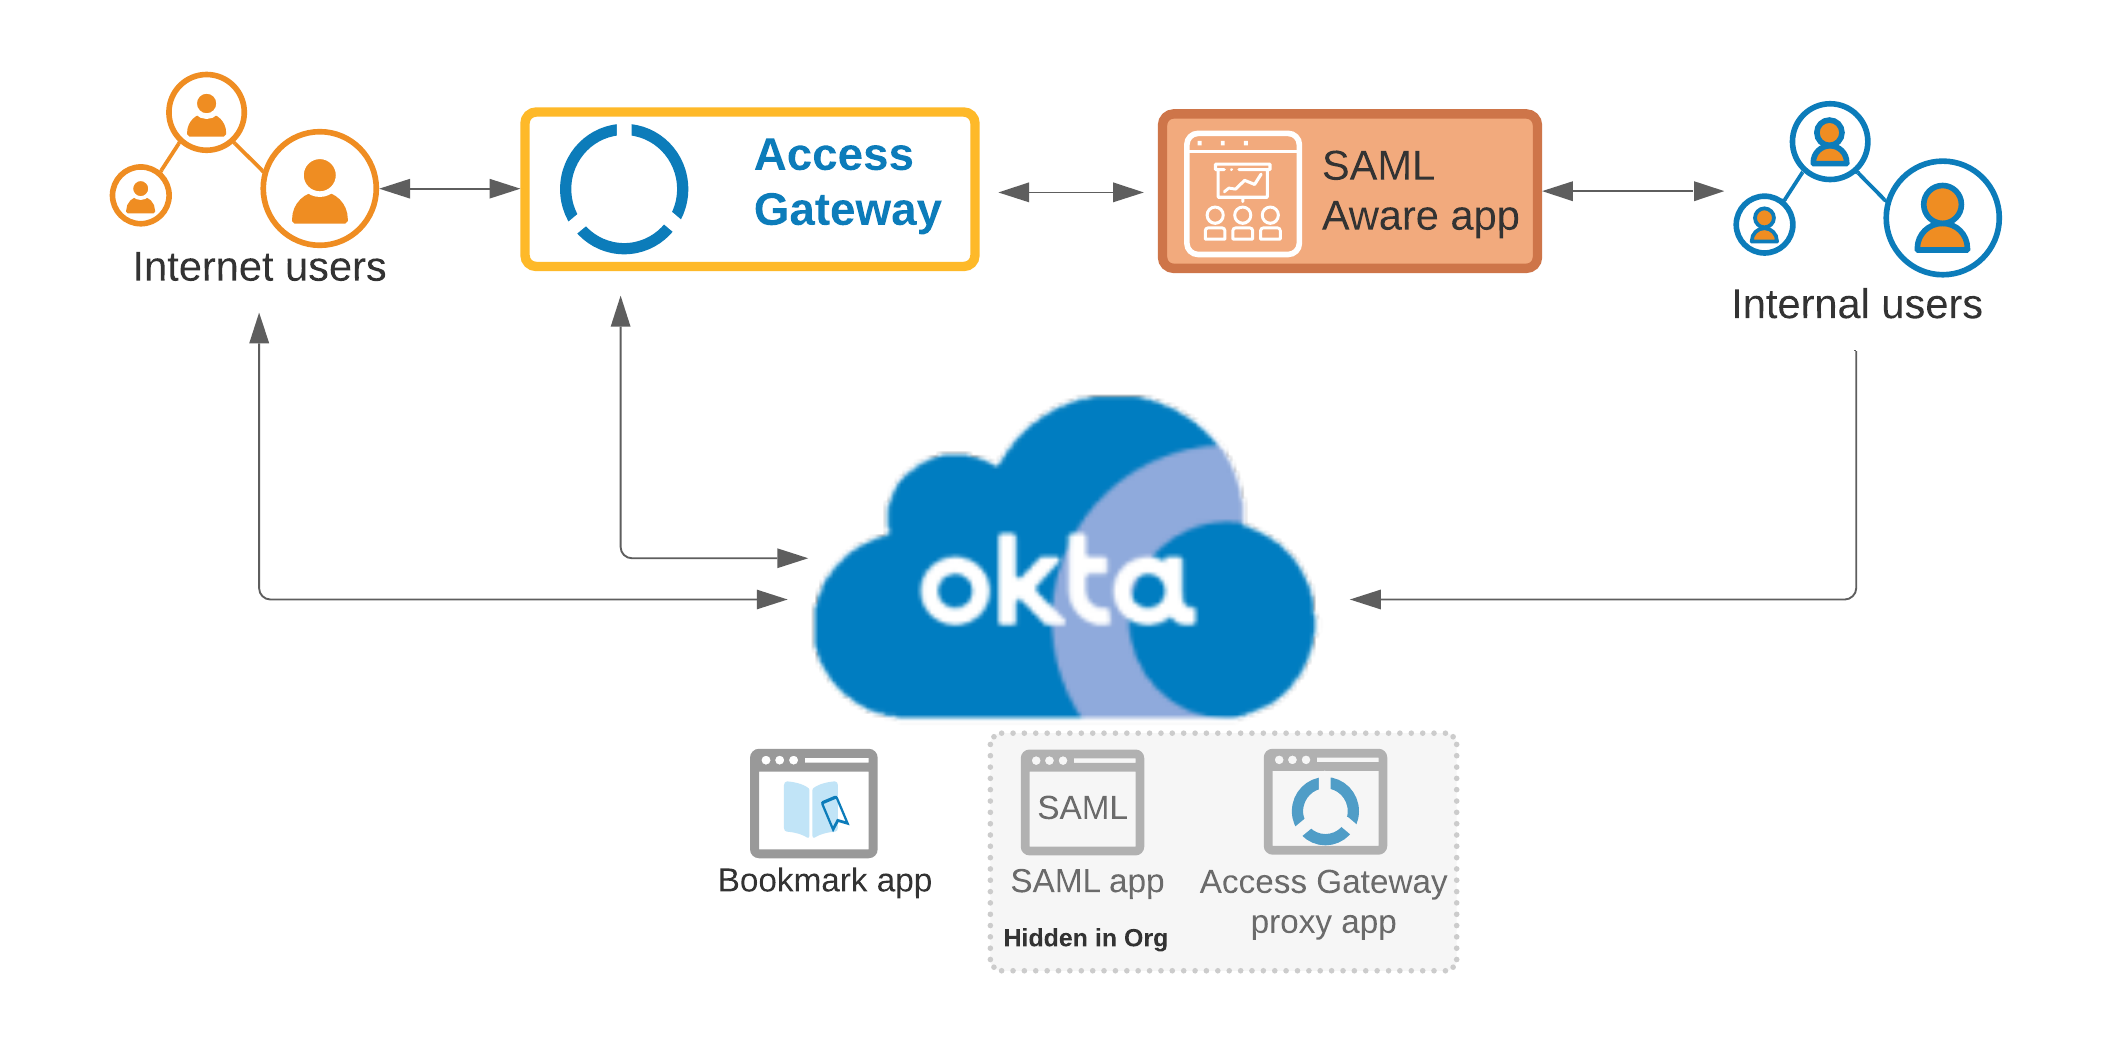
SAMLパススルーアーキテクチャは以下のもので構成されます:
- 分割DNS:内部ユーザーは、外部ユーザーと同じDNS名を使ってSAML対応アプリにアクセスします。ただし提供されるアドレスは、外部ユーザーに対するAccess GatewayのIPアドレスまたは内部ユーザーに対するSAML対応アプリのIPアドレスです。
- Okta SAMLアプリ:ユーザーには表示されないOktaベースのアプリ。
- Access GatewayおよびAccess Gatewayアプリ:SAMLリクエストをプロキシします。Access Gatewayアプリは、ユーザーには表示されません。
- Oktaブックマークアプリ:ユーザーがOkta orgのアプリにアクセスする際に使用します。
フロー
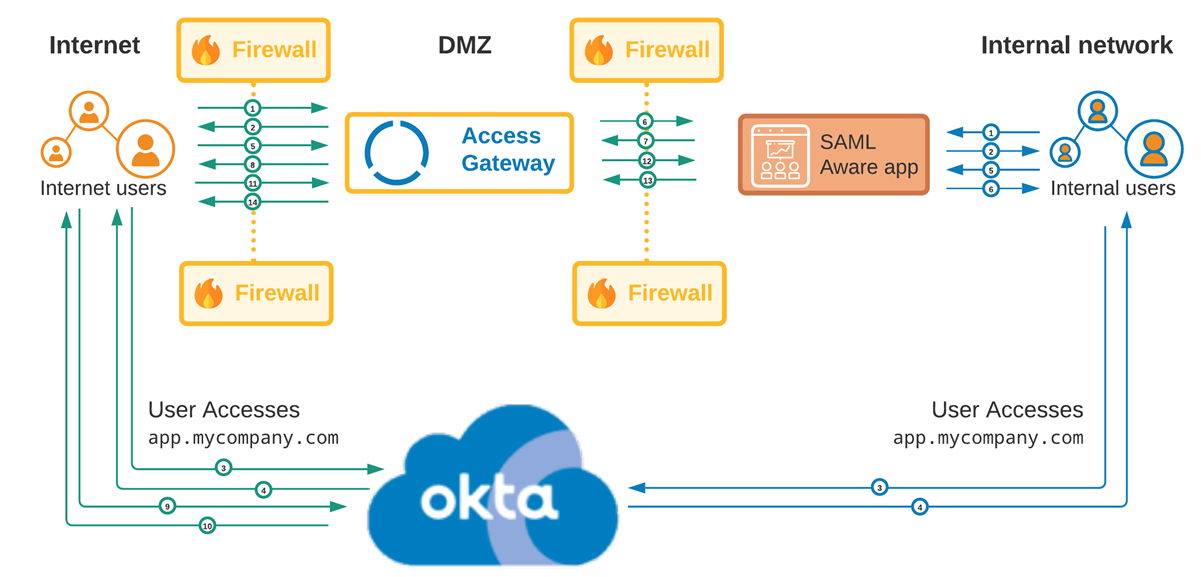
| 外部のインターネットユーザー | 内部ユーザー |
|---|---|
|
|
構成要素および要件
| 構成要素 | 説明と要件 |
|---|---|
| Okta Access Gateway | Okta Access Gatewayの全てのバージョンがSAMLパススルーをサポートします。 |
|
Access Gateway個のアプリ |
Access Gateway内では定義されるが、どのユーザーにも表示されないアプリ。 |
| Okta SAMLアプリ | Oktaが使用する非表示のアプリ。 |
| Oktaブックマークアプリ | Okta Orgに統合されたブックマークアプリ。 |
| SAMLアプリケーション | 外部リファレンスと同じ名前を用いるが、分割DNSによって区別される内部SAMLアプリ。 |
| 外部URL | Access Gateway内のパブリックドメイン(Public Domain)フィールドで指定される外部URL。内部SAMLアプリと同じ完全修飾ドメイン名(FQDN)を使用しますが、リクエストがパブリックDNSまたはプライベートDNSを使用するかに応じて、解決されるIPアドレスが異なります。例:https://saml-app.example.com |