Intégration des bases de données
Okta Privileged Access pour les bases de données permet de réduire au minimum les risques liés aux comptes d'utilisateurs statiques et insuffisamment gérés sur vos instances de bases de données prises en charge. Les comptes de base de données sont intégrés à Okta Privileged Access selon les règles que vous définissez, après quoi leurs mots de passe sont renouvelés et stockés de manière sécurisée. Les utilisateurs ont accès à ces mots de passe conformément aux règles de politique de sécurité que vous définissez, telles que la MFA et les validations manuelles. Les mots de passe sont renouvelés automatiquement selon une fréquence définie et lorsqu'une vérification expire. Toutes les actions des utilisateurs et du système sont enregistrées dans le journal système de Okta pour garantir visibilité et conformité.
Pour débuter, voir Configurez votre première intégration de base de données.
Découvrez quels types et versions de base de données sont pris en charge dans Okta Privileged Access.
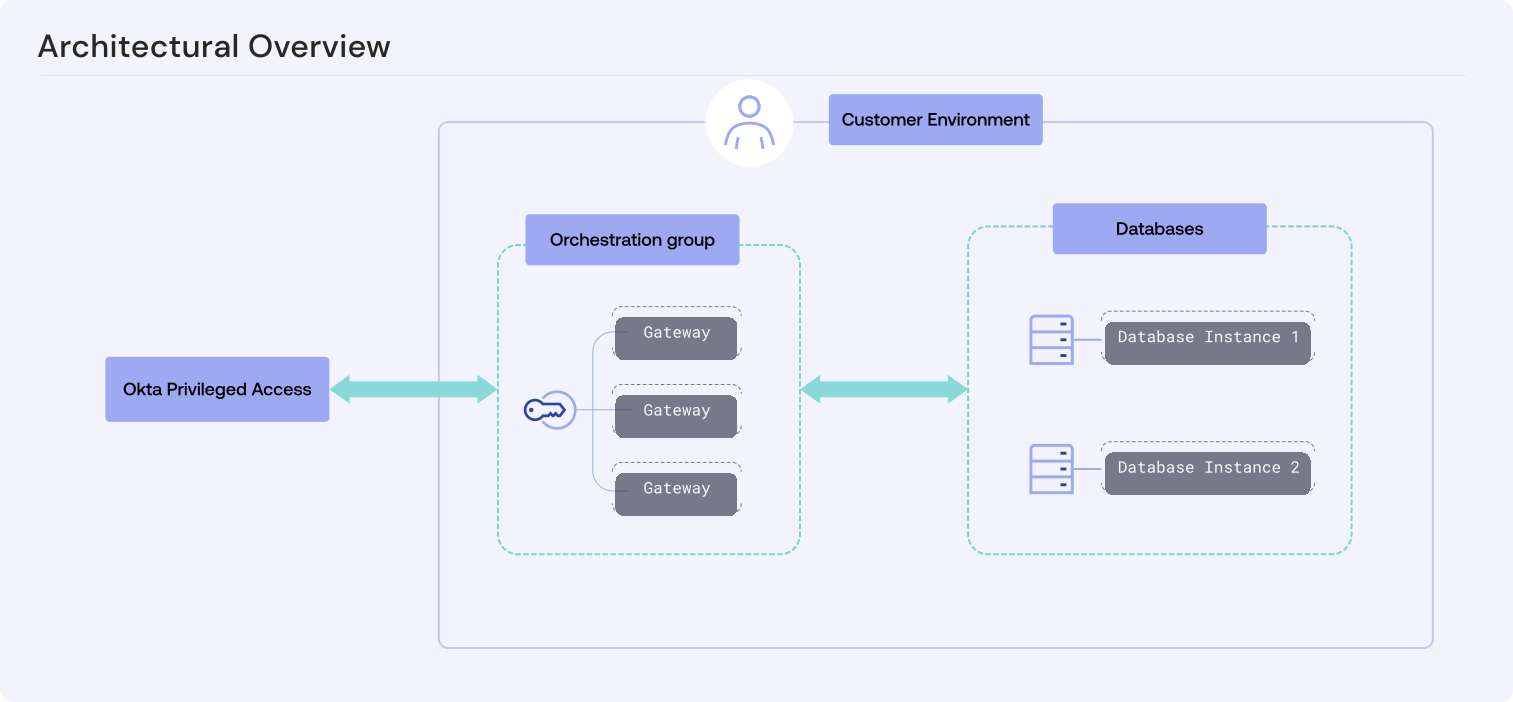
Le diagramme suivant montre comment Okta Privileged Access se connecte à vos bases de données.
Fonctionnalités clés
-
Sélection des comptes : vous définissez des règles permettant de déterminer quels comptes de base de données Okta Privileged Access gère.
-
Rotation des mots de passe : Okta Privileged Access prend en charge chaque compte qu'il gère et stocke le mot de passe de ce compte dans un coffre-fort sécurisé. Il modifie ensuite le mot de passe selon une fréquence définie, à la demande d'un administrateur ou lorsque le contrôle exclusif d'un utilisateur expire.
-
Politiques de sécurité : vous déterminez quels utilisateurs peuvent accéder à des comptes de base de données particuliers et l'ordre dans lequel les contrôles d'accès, tels que la MFA ou la validation manuelle, sont appliqués.
-
Journalisation des activités : Okta Privileged Access enregistre les activités de chaque utilisateur et du système.
Concepts clés
- Cible de la base de données
-
La cible de la base de données définit les permissions d'accès et les opérations pour l'intégration. Le tableau ci-dessous présente les éléments gérés par une intégration pour chaque type de base de données.
Type de base de données Cible de la base de données MariaDB, Microsoft SQL Server, MySQL, PostgreSQL Les instances de base de données elles-mêmes. MongoDB Une base de données spécifique sur une instance de base de données (base de données d'authentification). Base de données Oracle Un conteneur spécifique : la racine CDB, la racine d'une application ou un PDB. - Passerelle
-
Les passerelles sont des serveurs légers que vous déployez dans votre environnement pour servir de pont entre Okta Privileged Access et vos bases de données. Une passerelle ne peut prendre en charge les intégrations de bases de données que si elle est enrôlée à l'aide d'un jeton de configuration de passerelle configuré avec le rôle d'orchestrateur d'infrastructure. Voir Créer des jetons de passerelle
Toutes les passerelles enrôlées avec le même jeton de configuration appartiennent au même groupe d'orchestration. Chaque intégration est attribuée à un groupe d'orchestration. L'enrôlement de plusieurs passerelles au sein d'un même groupe permet donc d'ajouter de la redondance. Vous pouvez utiliser le même groupe d'orchestration pour plusieurs intégrations. Voir Passerelles Okta Privileged Access.
- Intégration
-
Une configuration permanente dans Okta Privileged Access qui représente une base de données cible. Les administrateurs de ressources créent des intégrations dans la console des administrateurs Okta Privileged Access.
Vous ne pouvez créer qu'une seule intégration pour chaque base de données cible, que Okta Privileged Access applique au niveau de l'équipe ou du tenant. Okta Privileged Access empêche également les intégrations avec des instances de base de données en lecture seule.
ATTENTION :Ne créez pas d'intégrations en double en utilisant des tenants Okta Privileged Access différents. Cette règle s'applique au sein d'une équipe ou d'un tenant, et non entre eux ; par conséquent, les doublons créés à partir de tenants distincts ne sont pas détectés et entraînent des conséquences imprévues et indésirables.
- Utilisateur d'intégration
-
Un compte utilisateur dédié à la base de données que vous créez sur l'instance de base de données. La passerelle se connecte en tant que cet utilisateur pour effectuer la détection des comptes et la rotation des mots de passe, conformément aux directives de Okta Privileged Access, en réponse à des actions de l'utilisateur ou à des actions automatisées du système.
Vous fournissez le nom d'utilisateur et le mot de passe de cet utilisateur lorsque vous créez une intégration, et Okta Privileged Access les stocke en toute sécurité. L'utilisateur doit également disposer de droits particuliers pour que les intégrations de bases de données fonctionnent. Voir Privilèges de l'utilisateur pour l'intégration de base de données.