データベース統合
データベース向けOkta Privileged Accessは、サポートされたデータベースインスタンス上の、静的で管理が不十分なデータベースユーザーアカウントに関連するリスクを最小限に抑えるのに役立ちます。データベースアカウントは、定義したルールに従ってOkta Privileged Accessにオンボーディングされます。その後、パスワードはローテーションされ、安全に保管されます。ユーザーは、MFAや手動承認など、設定したセキュリティポリシールールに基づいて、これらのパスワードにアクセスできます。パスワードは、設定されたスケジュールに沿って、期限付きチェックアウトの期限が切れると自動的にローテーションされます。可視性とコンプライアンスを確保するため、すべてのユーザーとシステムアクションはOktaのシステムログに記録されます。
開始するには、「最初のデータベース統合をセットアップする」を参照してください。
Okta Privileged Accessでサポートされるデータベースのタイプおよびバージョンについて説明します。
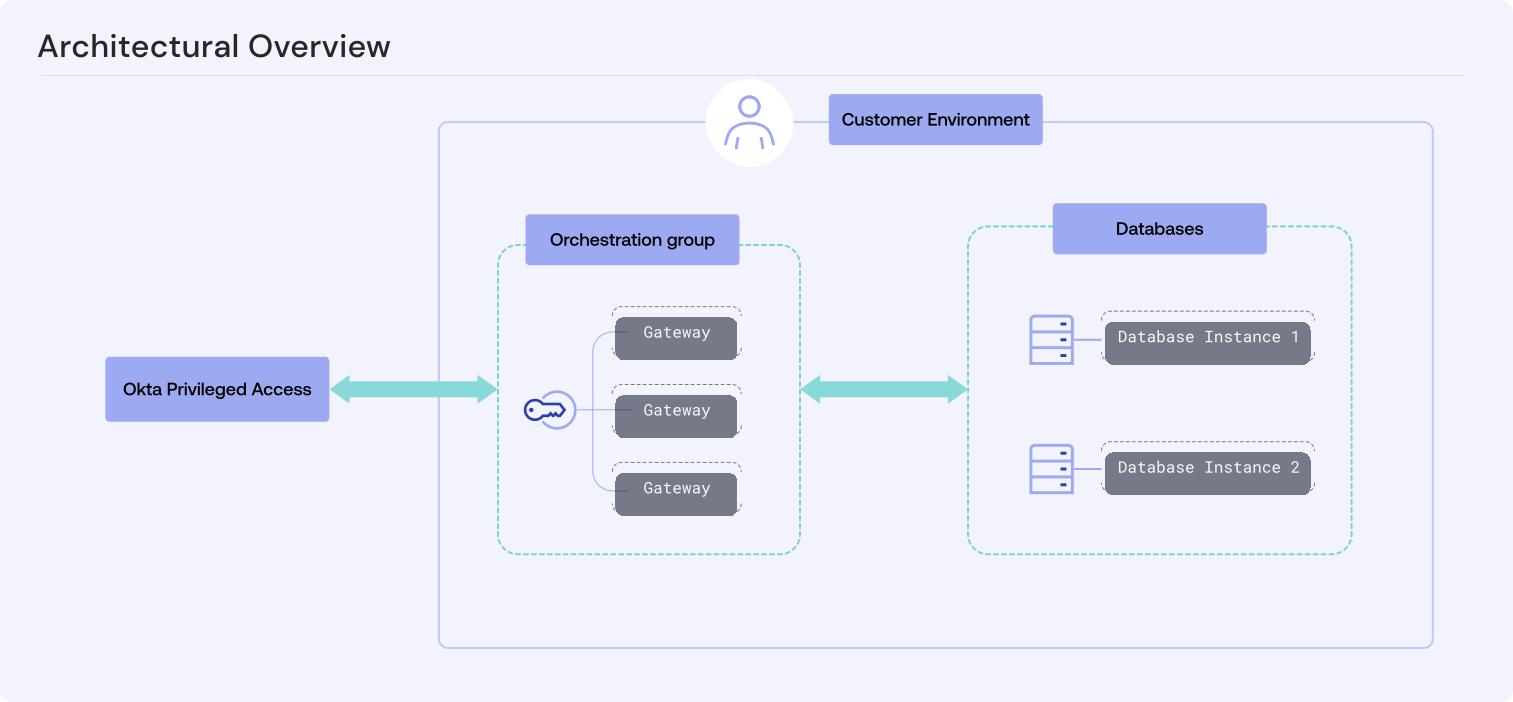
次の図は、Okta Privileged Accessがデータベースにどのように接続するかを示しています。
主な機能
-
アカウント選択:Okta Privileged Accessが管理するデータベースアカウントを選択するルールを設定します。
-
パスワードローテーション:Okta Privileged Accessは、管理する各アカウントを引継ぎ、そのアカウントのパスワードを安全に保管します。その後、設定されたスケジュール時、管理者の要求時、またはユーザーの排他的チェックアウトが期限切れになった時に、パスワードを変更します。
-
セキュリティポリシー:特定のデータベースアカウントにアクセスできるユーザーと、MFAや手動承認などのアクセスチェックの適用順序を制御します。
-
アクティビティのログ記録:Okta Privileged Accessは、すべてのユーザーとシステムの動作を記録します。
主要コンセプト
- データベースターゲット
-
データベースのターゲットは、統合のアクセスと操作のスコープを定義します。次の表は、各データベースタイプで統合が管理する内容を示しています。
データベースタイプ データベースターゲット MariaDB、Microsoft SQL Server、MySQL、PostgreSQL データベースインスタンス自体。 MongoDB データベースインスタンス(認証データベース)上の特定のデータベース。 Oracle EBSデータベース CDBルート、アプリケーションルート、PDBといった特定のコンテナ。 - ゲートウェイ
-
ゲートウェイは、環境にデプロイする軽量サーバーで、Okta Privileged Accessとデータベースの間のブリッジとして機能します。ゲートウェイは、インフラストラクチャオーケストレーター(Infrastructure orchestrator)ロールで構成されたゲートウェイセットアップトークンを使って登録されている場合にのみ、データベース統合をサービスできます。「ゲートウェイトークンを作成する」を参照してください。
同じセットアップトークンで登録されたすべてのゲートウェイは、同じオーケストレーショングループに属し、各統合は1つのオーケストレーショングループに割り当てられます。グループに2つ以上のゲートウェイを登録すると冗長性が高まり、同じオーケストレーショングループを複数の統合に使用できます。「Okta Privileged Accessゲートウェイ」を参照してください。
- 統合
-
Okta Privileged Access内の1つのデータベースターゲットを表す永続的な構成。リソース管理者は、Okta Privileged Access Admin Consoleで統合を作成します。
データベースターゲットごとに作成できる統合は1つだけです。Okta Privileged Accessは、チームまたはテナントレベルでこれを強制適用します。Okta Privileged Accessは、読み取り専用のデータベースインスタンスとの統合も防止します。
注意:異なるOkta Privileged Accessテナントを使用して重複した統合を作成しないでください。強制適用はチームまたはテナント全体ではなく、1つのチームまたはテナント内で適用されるため、個別のテナントから作成された重複は検出されず、予期せぬ望ましくない結果につながります。
- 統合ユーザー
-
データベースインスタンスに作成する、専用のデータベースユーザーアカウント。ゲートウェイはこのユーザーとして接続し、ユーザーアクションまたは自動システムアクションに応じて、Okta Privileged Accessの指示に従ってアカウント検出とパスワードローテーションを実行します。
統合の作成時にこのユーザーのユーザー名とパスワードを指定すると、Okta Privileged Accessがそれらを安全に保管します。データベース統合が機能するには、ユーザーにも特定の権限が必要です。「データベース統合ユーザー権限」を参照してください。